セキュリティニュースを「自社が取るべきアクション」へ Jiteraが実現するセキュリティ調査の自動化アプローチ
- SIer・受託開発
- 情シス担当者
- 開発担当者
- 監査・規制対応
- セキュリティ
- インシデント対応
- コード解析
- オートメーション
- Slack連携
最終更新: 2026.11.04
セキュリティニュースを「自社が取るべきアクション」へ Jiteraが実現するセキュリティ調査の自動化アプローチ
セキュリティインシデントが報じられるたび、「自社システムにも同様の弱点がないか」「誰が何を確認すべきか」という確認作業が発生します。しかし多くの場合、これらを確認するための情報は以下の3ヶ所に分散しています。
- 外部の脅威情報: 公開された攻撃手法、IPA等の公表資料、セキュリティニュース
- 内部のコード・環境: 自社のソースコード、システム構成、アクセス制御の実装
- 担当者の情報: どの機能・リポジトリを誰(どのチーム)が管轄しているかの体制図
これら別々の場所に存在する情報をつなぎ合わせ、実際のアクションに結びつけるには多くの工数がかかります。本稿では、チームでAIエージェントと協働するコンテキストプラットフォーム「Jitera」を活用し、これら3つの情報をつなぎ合わせて初動調査を自動化するアプローチを、デモ構成とともに解説します。
※本稿はユースケースの構想・デモを紹介するものであり、第三者の実際の導入事例やインシデント原因の特定を示すものではありません。
報道を「自社で検証可能な問い」に変える
他社のインシデントを自社の改善に生かす上で重要なのは、不確定な侵入原因を事実として扱うことではなく、自社システムに対する「検証可能な問い」に変換することです。例えば「自社で使っているフレームワークにサポート切れはないか」「公開APIの認可制御は適切か」といった具体的な観点に落とし込み、実際のシステム構成と照らし合わせる必要があります。
3つの情報をつなぐ「自動化フロー」
Jiteraを活用することで、「世の中のニュースを調べ」「自社コードを解析し」「適切な担当者をSlackで呼ぶ」という一連の処理を1つの自動化フローとして組み込むことができます。
-
日次監視と調査プロンプトの設定(オートメーション)
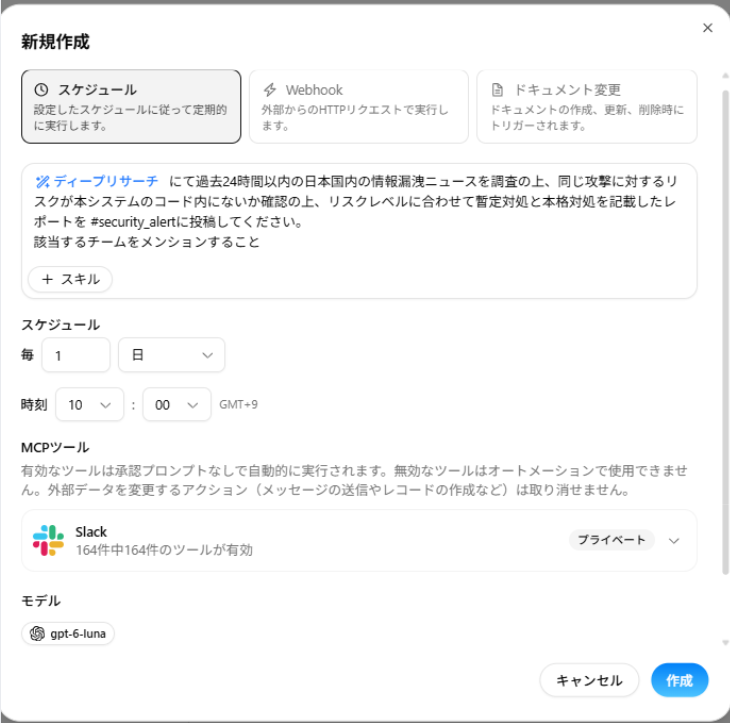
Jiteraのオートメーション機能を使い、毎朝10時に実行するスケジュールと、AIへの具体的な指示(プロンプト)を設定します。
デモ画面では、単発の指示ではなく「過去24時間以内の日本国内の情報漏洩ニュースを調査(ディープリサーチ)」し、「自社コード内に類似リスクがないか確認」した上で、「リスクレベルに合わせて暫定・本格対処をまとめる」「該当チームにメンションしてレポートを投稿する」という一連のステップをAIに指示しています。さらに、外部連携としてSlackのMCP(Model Context Protocol)ツールを有効化することで、AIが自律的にチャンネルへ調査結果を送信できる状態にしています。
-
コンテキストによる担当チームの定義
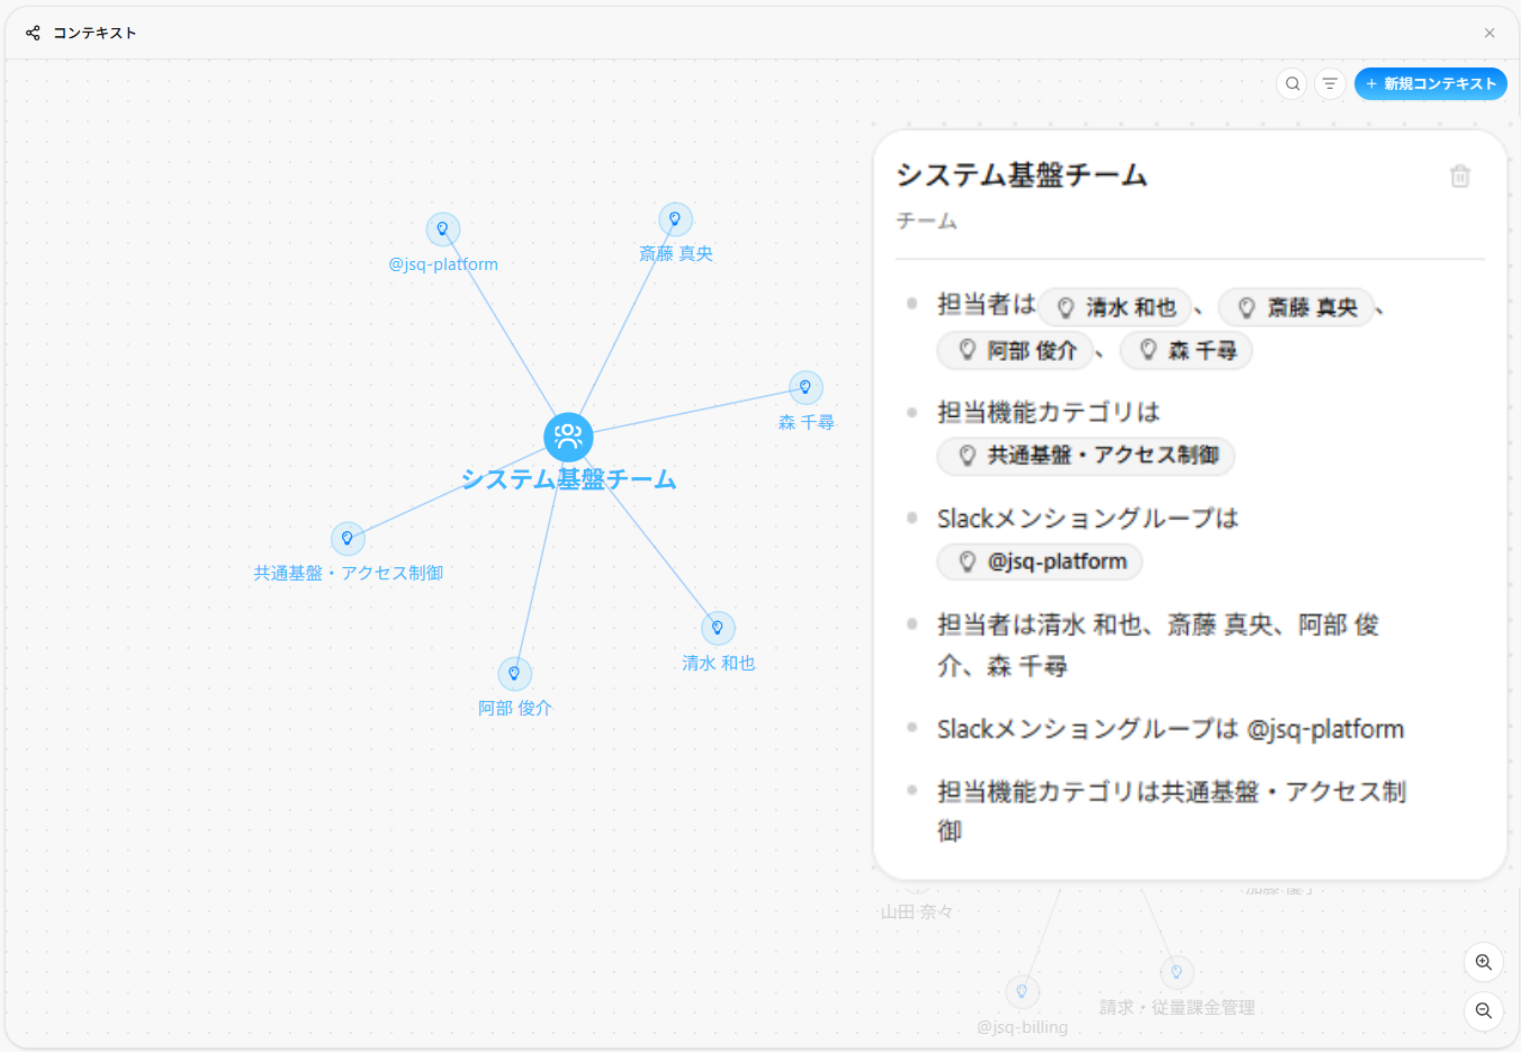
検出されたリスクを「誰が」確認すべきか、AIに正しく判断させるための文脈(コンテキスト)を定義します。
画面の例では「システム基盤チーム」というノードを中心に、所属するメンバー名、担当する機能カテゴリ(共通基盤・アクセス制御)、そしてSlackのメンショングループ(@jsq-platform)をグラフ形式でマッピングしています。これにより、AIが自社の組織体制を理解し、「今回はAPIのアクセス制御に関する懸念が見つかったため、システム基盤チームへ通知すべきだ」と論理的に紐付けてエスカレーションできるようになります。
-
自社コードの解析とSlackへのエスカレーション
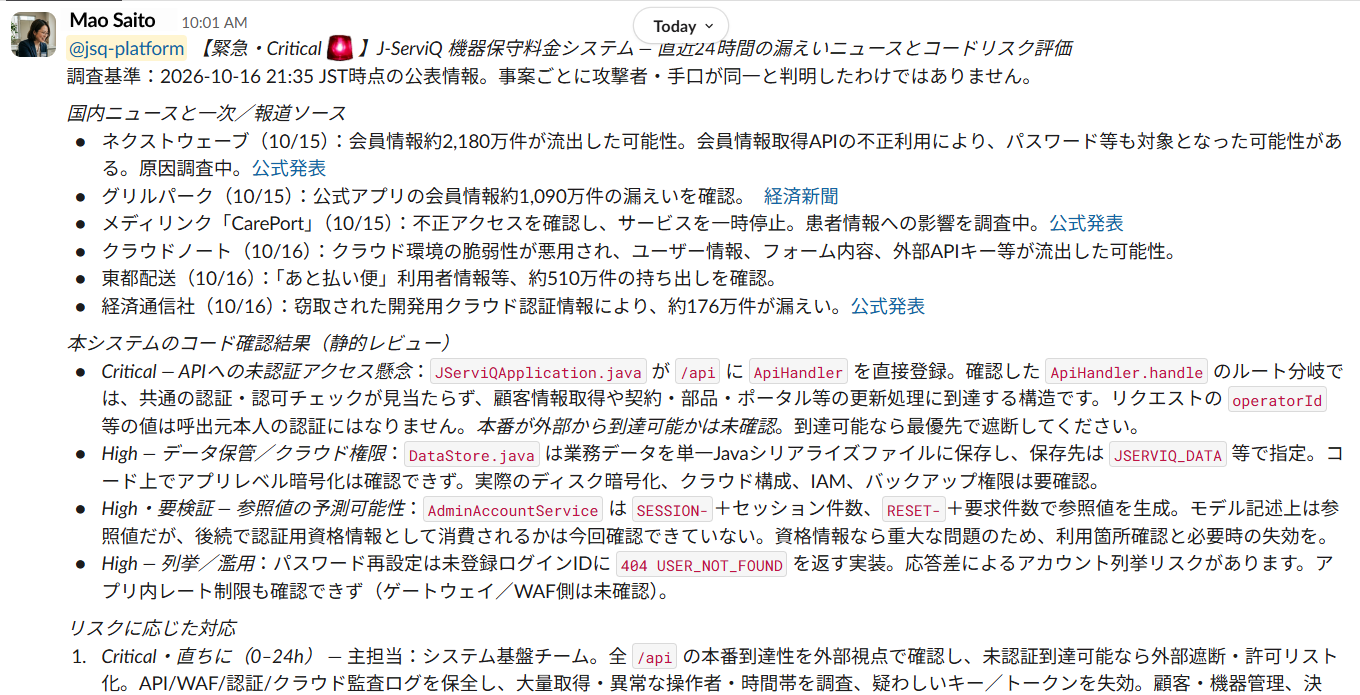
スケジュール通りに処理が実行されると、AIによる調査レポートがSlackへ自動投稿されます。
画面の例では、まず直近のインシデント事案(ネクストウェーブ、グリルパーク等の架空ニュース)のソースがリストアップされています。続いて自社コードの静的レビュー結果として、「JServiQApplication.javaが/apiにApiHandlerを直接登録しているが、ルート分岐で共通の認証・認可チェックが見当たらない」といった具体的なクラス名やコードの懸念点をCriticalやHighなどの重要度別に提示しています。最後に、指定したメンショングループ(@jsq-platform)に対し、「未認証到達可能なら外部遮断・許可リスト化を」といった具体的な初動アクションを提示し、担当チームへ確認を促しています。
まとめ:AIを用いて初動の「判断材料」を揃える
新たな脆弱性や攻撃手法が報じられた際、現場で最も負担になるのは「自社に影響があるのか」を確かめる初動の調査ではないでしょうか。
Jiteraは、単にコードを扱うだけでなく、自社のソースコードやチーム体制といった「社内の文脈」を理解した上で自律的に動く点に特徴があります。
外部の脅威情報、自社のコード、そして担当チームの体制。この3つをあらかじめJitera上でつないでおくことで、ニュースが出た段階で「該当するリスクがあるか」「誰が確認すべきか」までが自動的に整理されます。
重要なのはAIにすべてを任せることではなく、人が即座に動くための文脈を整えることです。脅威情報と社内システムをつなぐ仕組みとして、貴社のセキュリティ運用に合わせた検討の一助になれば幸いです。