
AIを使った攻撃には、AIで守る体制を。
不正アクセス対策を内製化
AIエージェントでセキュリティ対策を内製化。年1-2回の外部診断を待たず、日々のリリースに合わせて迅速なテストから修正案の提示、対策状況の可視化まで自社で完結できます。
PROBLEM
なぜ今、セキュリティの「内製化」が
求められているのか?
IT業界における喫緊の課題
Webシステムからの情報漏えいが急増
AIエージェントをつかった攻撃により、サイバー攻撃は「数時間・わずか数千円」で実行できる時代になりました。
2026年10月の公表件数(1〜3月の3か月合計比)
13倍
出典:マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月末時点)の月別件数を四半期ごとに集計。
開発チームの課題
不正アクセス対策が追いつかない
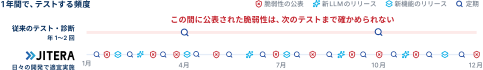
急増する不正アクセスに対し、年1回の外部診断だけでは防ぎきれない
日々の開発の中で、頻度高くテスト・修正できる体制が必要
セキュリティチームの課題
全社システム状況を把握できない
対象システムが多すぎて、セキュリティ状況を追いきれない
個別に確認しなくても、システムの対応状況がひと目でわかる体制が必要
年1回の外部診断では、進化するサイバー攻撃に追いつけない。
脆弱性の公表やリリースに合わせ、AIが高頻度で診断を実行する体制へ。
SOLUTION OVERVIEW
AIでサイバー攻撃に備える
開発チームとセキュリティチーム、それぞれの役割に最適化した機能を提供し、
自社主導のセキュリティ運用を実現します。
SECURITY TESTING
AIセキュリティテスト
AIエージェントによって内製化できるようになった各種セキュリティテストのパッケージです。ソースコードや仕様書などのコンテキストを使ったホワイトボックス型の検証により高い精度を実現します。
安全にテストを実行するための内製基盤
意図せぬ通信・アクセスの防止所有権が明らかになっているドメインにのみセキュリティテストを行うことができます。意図せぬサードパーティへのアクセスや事故を防ぎます。人間の許可に基づく実行とログの記録本番環境をテストする際は、AIエージェントが人間に許可を求めて慎重にテストを進めます。また、LLMのリクエストログは監査ログに記録されます。
コンテキスト
ソースコード / 仕様書 / SBOM 等
コンテキストを使ってホワイトボックス検証
AIペネトレーションテスト
AI脆弱性診断
AUTO REMEDIATION
脆弱性 自動修正AI
AIが発見した脆弱性や、新しく公表された脆弱性に対し、AIエージェントが影響箇所を調査。必要に応じてコード修正案を作成し、プルリクエストの作成までを支援します。開発者はレビューしてマージを判断するだけで、対応工数を大幅に削減できます。
レビュー前提の運用
AIが単独で本番環境へデプロイすることはなく、開発者による通常のレビュープロセスを確実に経由します。
SECURITY POSTURE
セキュリティ評価
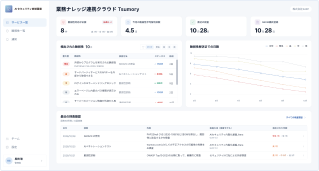
全システムのセキュリティテスト状況や脆弱性を一元管理。脆弱性の解消状況や所要期間も可視化。セキュリティチームが必要な情報を即座に把握できます。
全システムのリスクを可視化
未対応の脆弱性一覧や平均解消日数の推移、検査履歴をひと目で把握し、組織のセキュリティ状況に基づく迅速な意思決定を支援します。
USE CASE
AIセキュリティ内製化の活用例
AIペネトレーションテストの活用例
不正アクセスの検知・対応訓練
AIペネトレーションテストとは、AIエージェントによる自動化された侵入手法を用いて攻撃者目線でシステムの脆弱性を突き、機密情報の流出リスクを検証する手法です。Jitera社内にて、開発チームに事前告知なくAIペネトレーションテストを実施したところ、不正アクセスの検知が4日から2時間に縮まりました。

1回目の結果を受けて、改善したこと
- ログの監視項目:侵入の痕跡が残るログを、監視の対象にする
- アラート項目:どの操作や通信が起きたら通知するか
- 対応の体制:モニタリング体制やエスカレーションフロー
SOC・SIEMを導入していても、よくあること
- モニタリングできていないログがある
- アラート設定がチューニングされておらず、見逃しや誤検知が多い
- SOC・SIEMを導入したが、不正アクセスの検知訓練をしていない
脆弱性公表時の対応フロー
突発的な脆弱性への迅速な影響判定と修正
突発的な脆弱性公表時も、各システムへの状況確認や個別回答に追われることなく、迅速な初動を実現します。
| 手段 | 対象の特定 | 再現の確認 | 自社での重大度 | 修正と共有 |
|---|---|---|---|---|
| 人手で対応 | 問合せを受けてから、開発チームが確認 | 再現までは確かめない | 担当者の経験でその都度判断 | 大量の問合せに個別対応、修正は人が対応 |
| 既存脆弱性管理サービス | SBOMと照合し、自動で一覧化 | バージョン一致だけで「該当」と判定 | 誤判定が多く、誤った情報が広まる | 修正は自動でできず、人が都度対応 |
| AIセキュリティ内製化基盤 | SBOMと照合し、自動で特定 | AIが自社環境で攻撃の成立を確認 | AIがコンテキストと再現結果から重大度を判定 | AIが修正案を作り、状況を自動で共有 |
問い合わせが来る前に、検証済みの影響判定と修正をできる体制に
エンドポイント・端末のセキュリティ対策
開発端末上の機密情報を検知
不正アクセスで狙われる開発者の端末から、意図せぬAPIキーやIAMがないかを検知します。
端末をスキャン
ルールベースでAPIキーやIAMを洗い出す
有効性を確認
検知したAPIキーがいまも利用できるかを検証
リスクを判定
APIキーの用途を推測してリスクを判定
報告
開発端末、検知内容、リスク判定結果を通知
【狙われる経路】
攻撃者
フィッシング・マルウェア
開発者・社員の端末
- APIキー
- IAM
- パスワード
意図せず残っている可能性
残ったキーで侵入
サーバー・機密情報
SECURITY & ARCHITECTURE
セルフホスト対応
貴社のクラウド上でセルフホスト稼働。ソースコードや再現手順・エビデンスなどのコンテキストはすべてお客様のインフラ環境内に保持され、外部に出さずに厳格なセキュリティ要件に対応します。
お客様のインフラ環境
FAQ
よくある質問
EXPLORE SOLUTIONS
関連ソリューション
AIの作成からセキュリティ統制まで、Jiteraのプラットフォームを合わせてご覧いただけます。
AI時代の不正アクセス対策、まずは内製化から始めませんか?
AIを使った攻撃に、AIで守る体制を。
「Jitera AIセキュリティ内製化基盤」の導入・活用方法をご案内します。